דעה: הכלכלה החדשה של הסייבר ההתקפי
מה יקרה לחברות נשק סייבר, למחקר ההתקפי ולכוחות התקיפה כשהמחסור שעליו נבנה השוק מתחיל להשתנות?
הטענה המרכזית
התזה
היתרון ההתקפי עובר בהדרגה מארסנל של כלים ליכולת מתמשכת לייצר נתיב אל האפקט המבוקש.
מבוא
מה חברת נשק סייבר תמכור בעוד עשר שנים?
השאלה הזו נשמעת במבט ראשון כמו שאלה על טכנולוגיה. בעיניי היא קודם כל שאלה על כלכלה.
במשך שנים, חלק משמעותי מהכלכלה של הסייבר ההתקפי נשען על מחסור. Vulnerability Research איכותי דרש חוקרים מעולים, זמן, כסף וניסיון. Exploit אמין היה קשה לפיתוח. Zero-Day שימושי היה נכס שניתן היה להחזיק, להפעיל ולעיתים לעשות בו שימוש חוזר לאורך חלון זמן משמעותי.
סביב הנדירות הזאת נבנו מבנים שלמים: צוותי מחקר, ברוקרים, חברות Commercial Surveillance, יכולות מדינתיות ושוק שלם.
אבל מה קורה כשהעלות של חלק מתהליך הגילוי יורדת, קצב המחקר עולה, והצד שמפתח ומגן על המוצר מקבל בדיוק את אותו מינוף? מה קורה אם יכולת שהייתה פעם נדירה הופכת בחלקה לתעשייתית, בזמן שהחולשות שבאמת נשארות מחוץ לטווח האוטומציה הופכות נדירות עוד יותר?
אני לא חושב שאנחנו בדרך לעולם בלי חולשות. הנתונים לא תומכים בזה. אני גם לא חושב שאנחנו בדרך לעולם פשוט של “AI נגד AI”, שבו האדם יוצא מהמשחק והסייבר ההתקפי נגמר. אני חושב שקורה משהו פחות דרמטי בכותרת, אבל הרבה יותר עמוק אסטרטגית: הכלכלה של התקיפה משתנה.
ה-Zero-Day לא מת
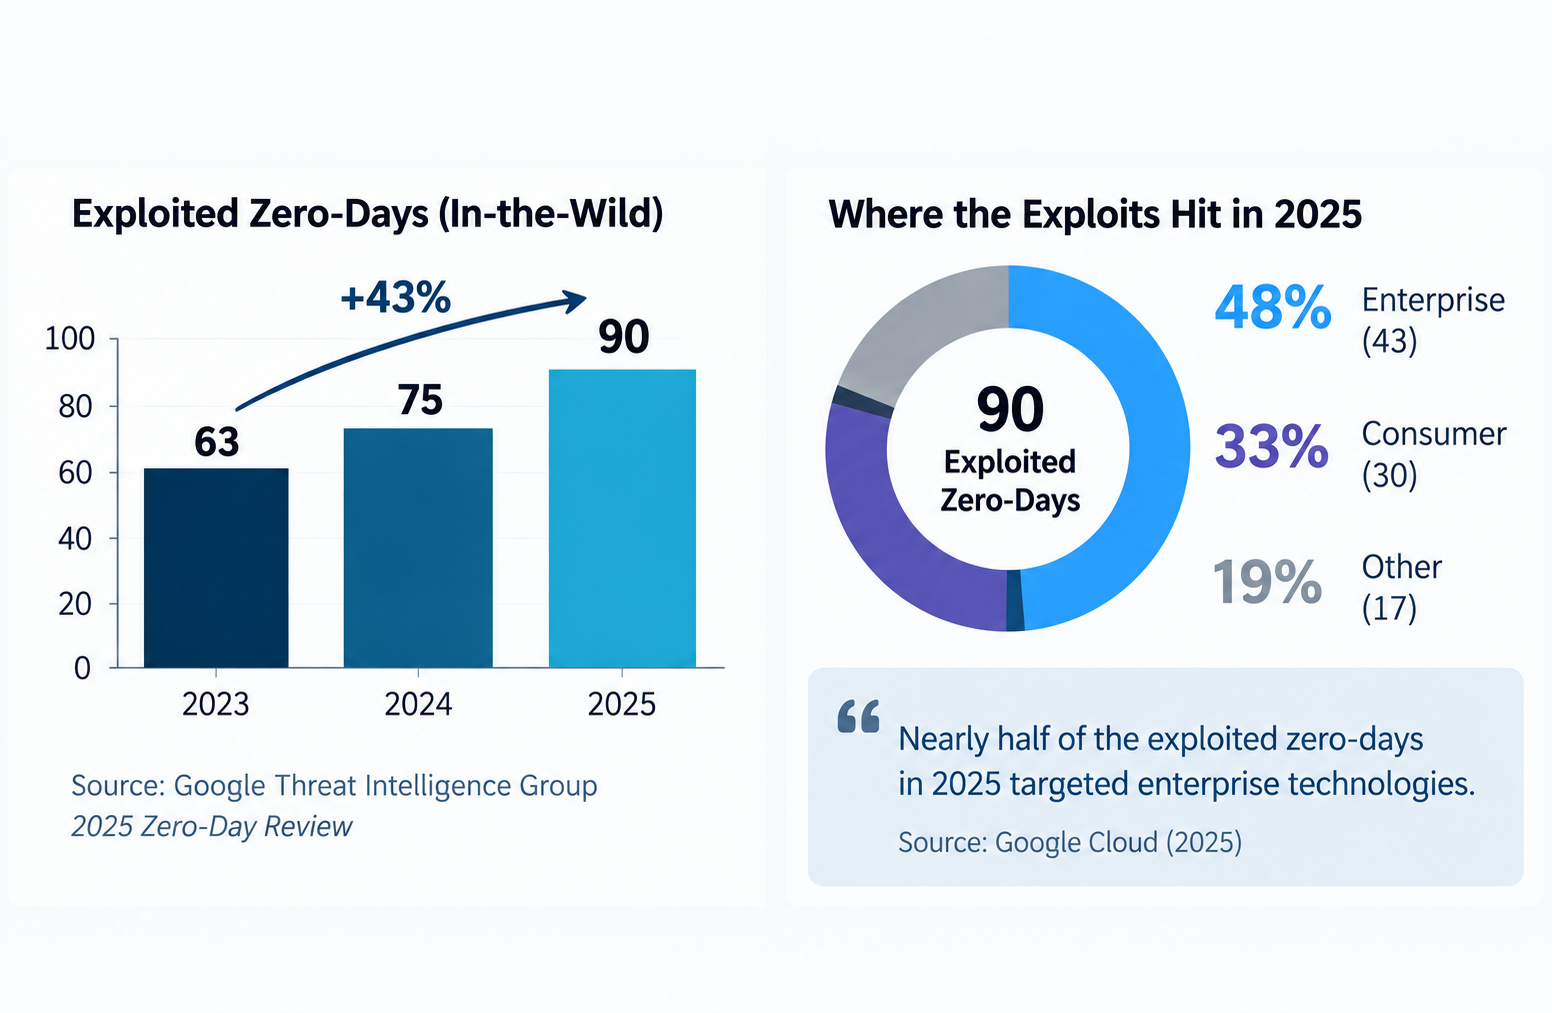
כדאי להתחיל דווקא ממה שלא קורה. Zero-Days אינם נעלמים. Google Threat Intelligence Group עקבה אחרי 90 חולשות Zero-Day שנוצלו בפועל במהלך 2025, לעומת 78 ב-2024. Google מתארת את השנים האחרונות כטווח שהתייצב בערך בין 60 ל-100 חולשות מנוצלות בשנה. כמעט מחצית מה-Zero-Days שנצפו ב-2025 פגעו בטכנולוגיות Enterprise - שיא הן במספר והן בשיעור מתוך כלל החולשות שנצפו. 1
הטענה ש”עוד מעט לא יהיו חולשות” פשוט לא מתיישבת עם המציאות בשטח. מערכות נעשות מורכבות יותר, משטחי התקיפה משתנים, קוד חדש נכתב כל הזמן, ורכיבים, זהויות, תשתיות ויחסי אמון ממשיכים ליצור הזדמנויות.
מה שכן משתנה הוא המקום שבו היריב מחפש את הערך. Google מצביעה על ירידה משמעותית בניצול דפדפנים ועל עלייה במיקוד בטכנולוגיות Enterprise, ציוד קצה ומוצרי אבטחה ורשת. כאשר mitigations הופכים נתיב מסוים לקשה יותר, היריב אינו מפסיק להיות יריב. הוא משנה יעד, מרחיב chain או מחפש משטח תקיפה אחר. 1
מה כן נשבר במשוואה?
המחסור שהיה מזוהה עם Research מתחיל להשתנות. לא כל Research, ולא בכל תחום - אבל מספיק כדי לשנות את השאלה הכלכלית.
ב-AI Cyber Challenge של DARPA, מערכות אוטונומיות ניתחו יותר מ-54 מיליון שורות קוד. בגמר הן זיהו 86% מהחולשות הסינתטיות, תיקנו 68% מהחולשות שזוהו, ומצאו בנוסף 18 חולשות אמיתיות שלא הושתלו בתחרות. העלות הממוצעת למשימת תחרות הייתה כ-152 דולר, ותיקונים הוגשו בממוצע בתוך 45 דקות. 2
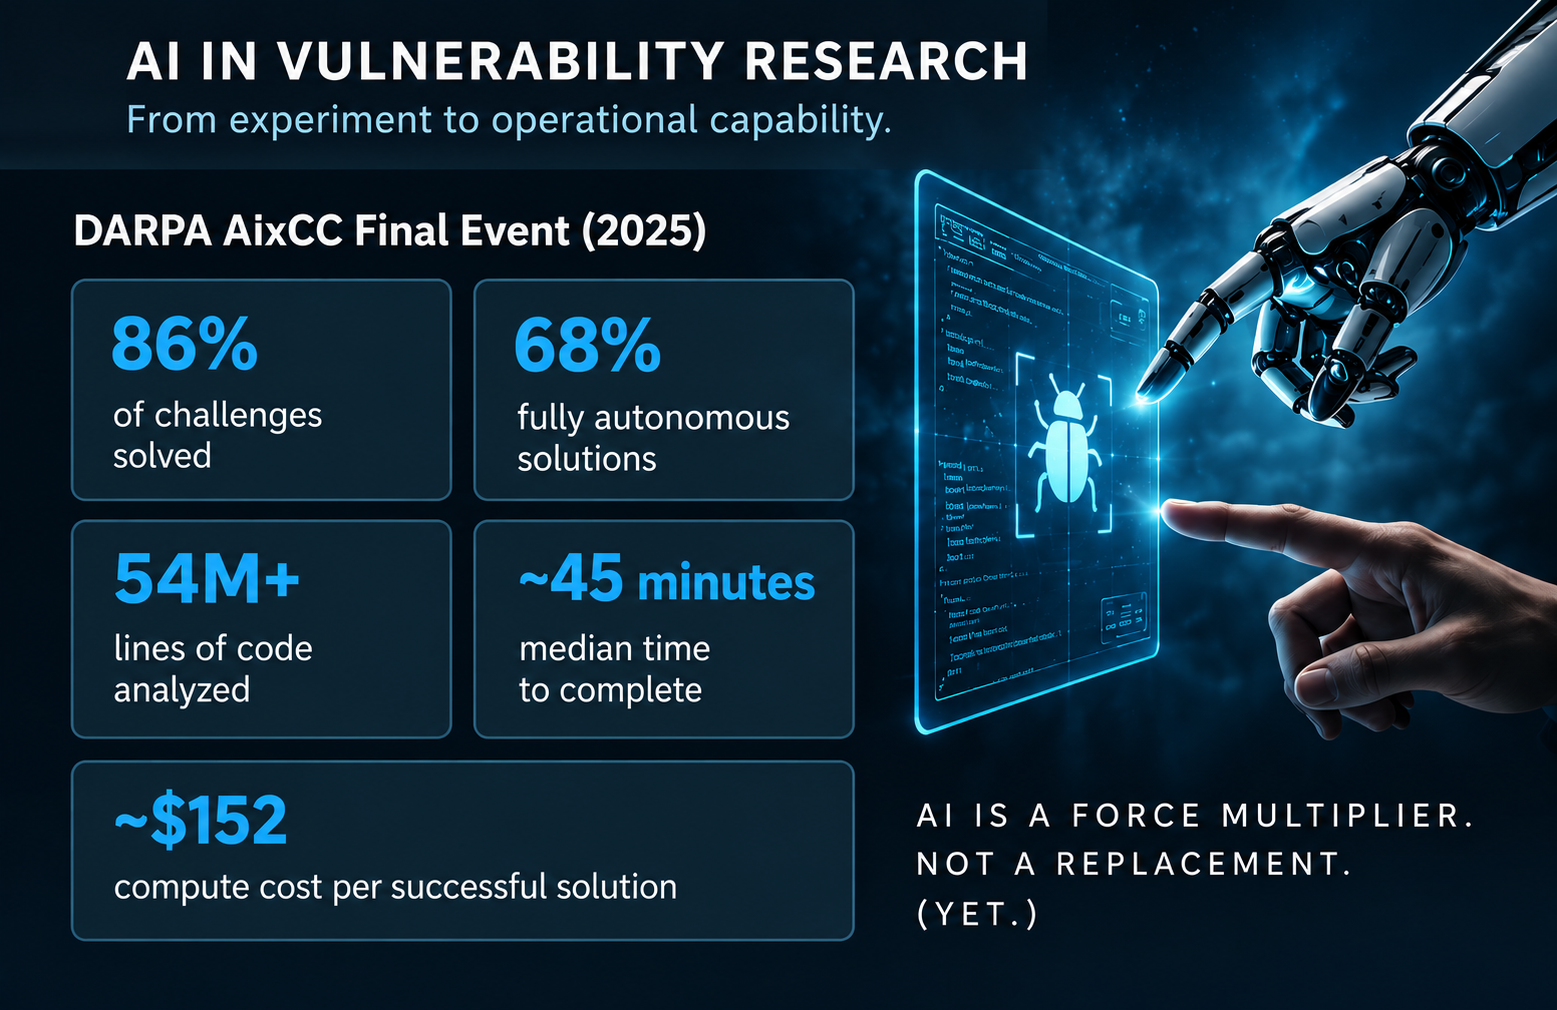
אלה לא מספרים שמוכיחים שמכונה יכולה להחליף Vulnerability Research. הם כן מוכיחים שחלק מהעבודה שהייתה מזוהה עם מומחיות אנושית יקרה יכול להתבצע בקצב ובעלות אחרים לגמרי.
וזה קורה בשני צדי המשוואה. אותן משפחות יכולת יכולות לשמש תוקף כדי להאיץ Reconnaissance, Vulnerability Discovery ו-Exploit Development, אבל גם Vendor כדי למצוא ולתקן חולשות מוקדם יותר, כולל לפני שהקוד בכלל מגיע ללקוחות. Google כבר מתארת את השינוי הזה במפורש כמרוץ שבו זמני הגילוי, הניצול והתיקון הולכים ומתקצרים. 3
השאלה, אם כן, אינה האם יהיו חולשות. השאלה היא מה יקרה לערך הכלכלי של חולשה כאשר עלות החיפוש אחריה יורדת לשני הצדדים, וכאשר היכולת לייצר ולסגור יכולות יכולה לפעול בקצב שלא היה אפשרי בעבר.
"AI מוצא רק את מה שהוא אומן עליו" - לא בדיוק
בדיונים שקיימתי סביב הנושא חזרה טענה אחת: מודל יכול למצוא רק חולשות מהסוג שעליו אומן. זו טענה אינטואיטיבית, אבל במובן שבו היא בדרך כלל נאמרת - היא כבר לא נכונה.
הרקורד הפומבי כבר מראה אחרת:
- Project Zero ו-Google DeepMind דיווחו ב-2024 על Big Sleep, agent שמצא חולשת memory-safety חדשה ולא ידועה ב-SQLite. 4
- DARPA דיווחה על 18 חולשות אמיתיות ולא-סינתטיות שהתגלו במהלך AIxCC, אף אחת מהן לא הושתלה לצורך התחרות. 2
- Anthropic דיווחה בפברואר 2026 על יכולת למצוא חולשות High Severity בקנה מידה משמעותי. בדשבורד ה-Coordinated Vulnerability Disclosure שלה נרשמו כ-2,300 חולשות שנמסרו ב-392 פרויקטי Open Source, נכון ל-26 באוגוסט 2026. 5
Novel discovery אינו אומר General Vulnerability Research. זה שמודל מסוגל למצוא חולשה חדשה לא אומר שהוא מסוגל למצוא כל חולשה, להבין כל מערכת, לייצר כל primitive או לבנות exploit chain מבצעי. למעשה, Anthropic עצמה הראתה בתחילת 2026 שהפער בין גילוי חולשה לבין exploitation אמין עדיין גדול: בניסוי על Firefox, Claude הצליח להפוך חולשה ל-exploit עובד רק בשני מקרים מתוך מאות ניסיונות, וגם אז בסביבת בדיקה שבה הוסרו חלק מההגנות של דפדפן מודרני. 6
הנקודה החשובה היא אחרת: “המודל רק משחזר חולשות שראה באימון” כבר אינו תיאור מספק של היכולת. קיימת הוכחה פומבית ל-novel vulnerability discovery. במקביל, קיימים גבולות משמעותיים מאוד למה שהמערכות מסוגלות לעשות. שתי העובדות יכולות להיות נכונות באותו זמן.
אולי ה-Research לא נעלם. אולי הוא עובר קיטוב.
כאן הדיון נהיה מעניין יותר. אם חלק מגילוי החולשות הופך זול, מהיר ותעשייתי יותר, לא בהכרח נובע מכך שהחוקר האנושי מאבד ערך.
יכול להיות שיקרה בדיוק ההפך בקצה העליון של השוק.
נשמע בדיון
"אם אמצא Zero-Day שאפילו המערכות האלה לא מצאו - למה שאשתף אותו?"
זו אינה עובדה שאפשר עדיין למדוד, אלא תזה כלכלית. אבל היא ראויה למחשבה. דמיינו חולשה ששרדה Secure SDLC, fuzzing, static analysis, code review, חוקרים אנושיים ומערכות אוטומטיות שמסוגלות לסרוק קוד בקנה מידה עצום. אם חוקר עדיין מצליח למצוא אותה, ייתכן שהוא לא מחזיק “עוד Zero-Day”. הוא מחזיק נכס שעבר מסננת הרבה יותר צפופה.
לכן אני חושב שייתכן שה-Research יעבור קיטוב. מצד אחד, שכבה הולכת וגדלה של Vulnerability Discovery הופכת ל-commodity. מצד שני, Frontier Research - היכולת למצוא את מה שנשאר אחרי האוטומציה - עשוי להפוך לנדיר, סודי ויקר יותר.
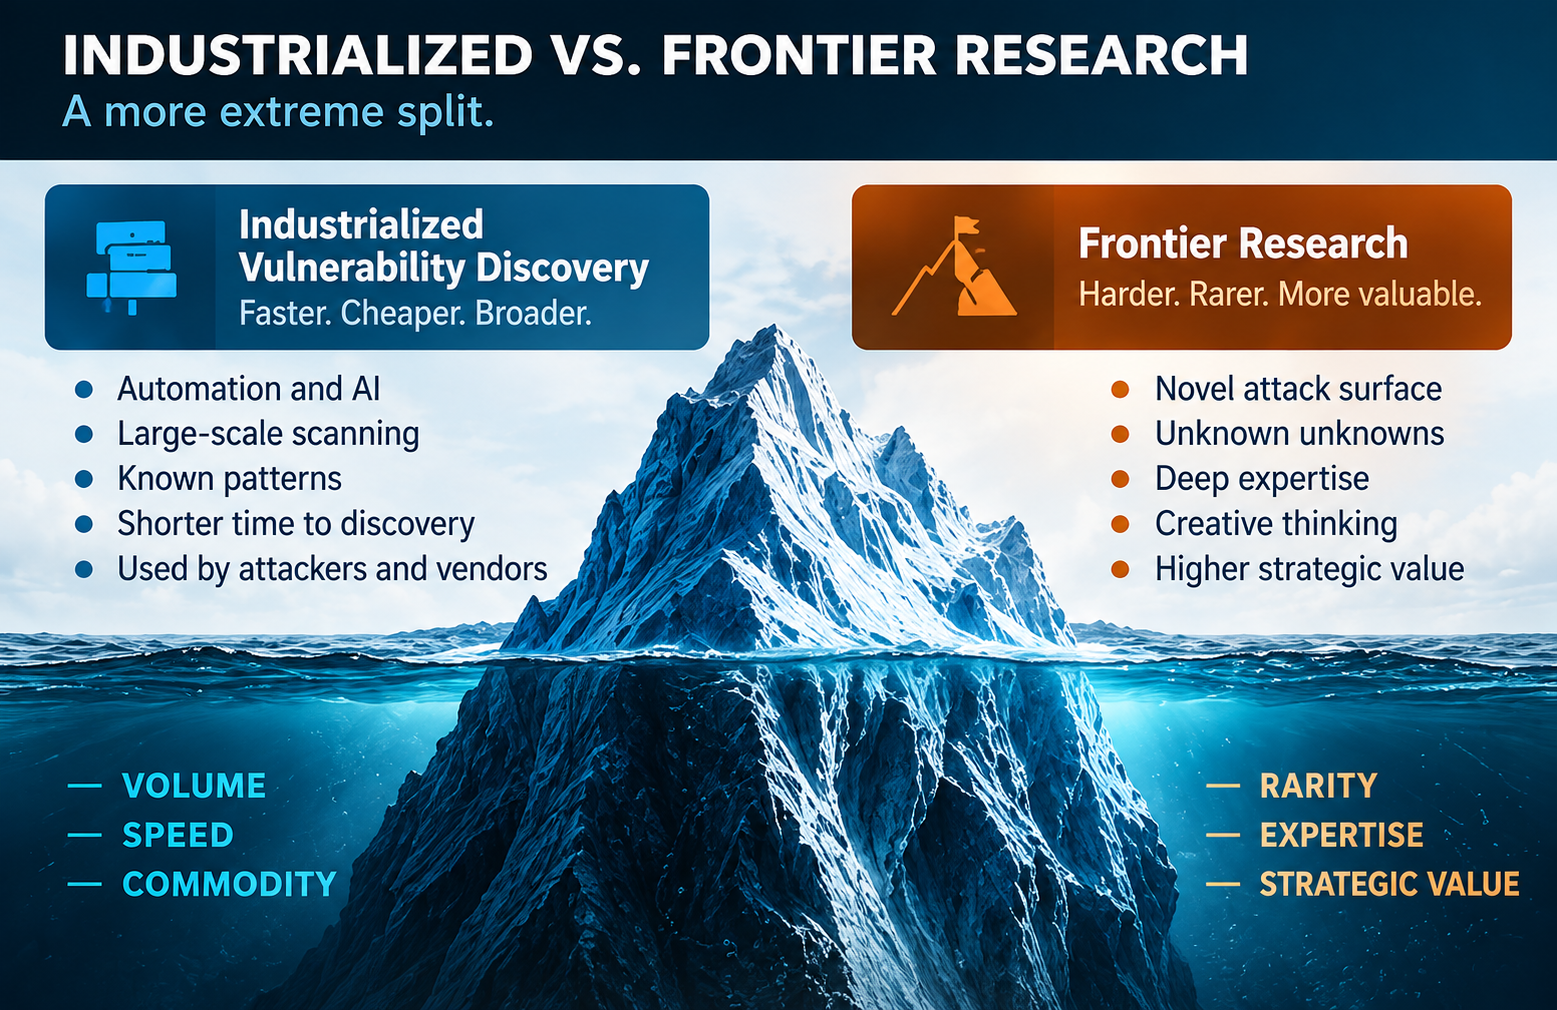
זה גם המקום שבו חשוב לא להספיד Specialists. להפך. מומחה קיצוני שמסוגל לפתור בעיה שהכלים, המודלים ורוב החוקרים אינם מצליחים לפתור עשוי להפוך לנכס אסטרטגי אפילו יותר משמעותי. השחיקה עשויה להתרחש דווקא באמצע: בעבודה שחלק הולך וגדל ממנה ניתן להאיץ, לשכפל או לאוטומט.
אז מה קורה למודל העסקי של חברת נשק סייבר?
Google מתארת כבר היום תעשיית Commercial Surveillance שאינה מוכרת רק Exploit בודד. הפתרונות המסחריים יכולים לאגד exploit chain, spyware ותשתית נדרשת כדי להגיע למידע המבוקש. Google מתארת זאת כ-turnkey espionage solutions. 7
וזה חשוב, כי האבולוציה ממילא כבר זזה מ-Bug אל Capability.
גם בפעילות שתועדה אצל Intellexa ו-Predator אפשר לראות את החשיבות של delivery, infrastructure ווקטורי הדבקה משתנים. Amnesty International דיווחה על פיתוח ושימוש בווקטורים המבוססים על עולם הפרסום, והעריכה שמתודולוגיות כאלה עשויות לגדול ככל ש-Zero-Click אמיתי נעשה יקר וקשה יותר להשגה. 8
השוק כבר מלמד אותנו שהלקוח אינו קונה CVE. הוא קונה יכולת.
אבל אני חושב שהשלב הבא עשוי להיות עמוק יותר.
ממוצר לאפקט
אם יכולת נדירה נעשית יקרה יותר לשימור, אם shelf life אינו מובן מאליו, ואם חלק מה-Research הבסיסי נעשה זול יותר - אולי כבר פחות משתלם לחברת הנשק להעביר את הנכס ללקוח בכלל.
אולי הלקוח של העתיד לא יקנה “Pegasus הבא”. אולי הוא בכלל לא ירצה לדעת באיזה exploit השתמשו, באיזה implant, באיזה delivery vector או באיזה researcher.
הוא יבוא עם שאלה: “אני צריך לדעת X”. או עם צורך: “אני צריך להשיג Y”.
והספק יהיה אחראי לכל מה שבאמצע.
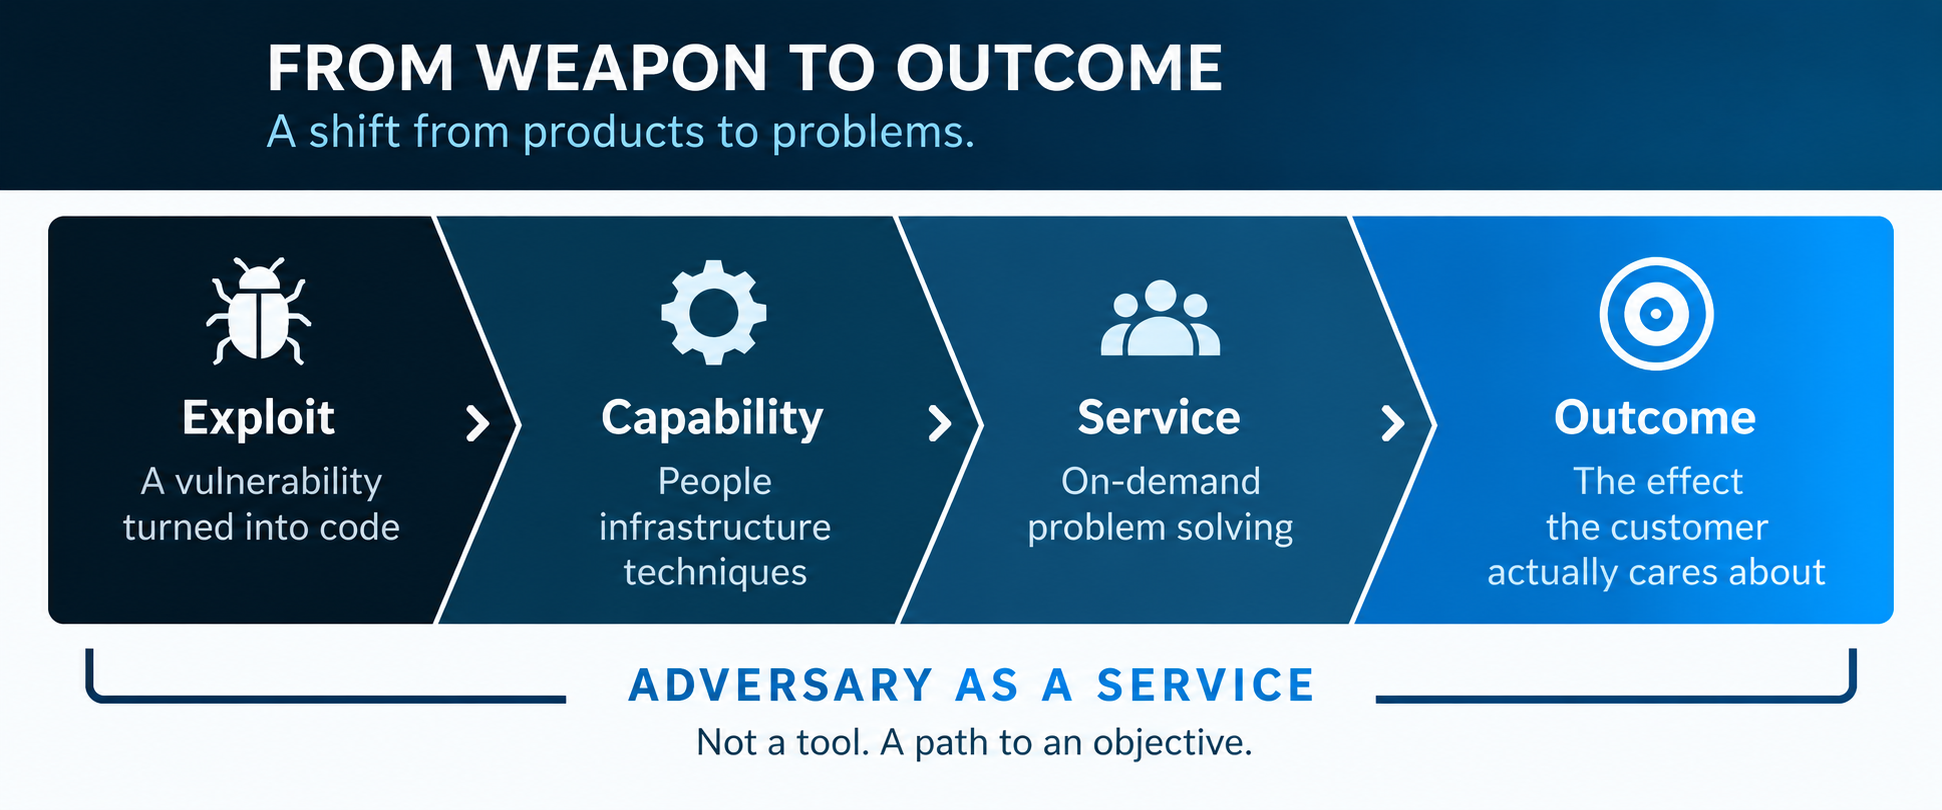
אני מציג את Adversary as a Service כהשערה אסטרטגית, לא כתיאור של מודל עסקי קיים או כהמלצה רגולטורית. המעבר ממכירת מוצר להפעלת יכולת עבור לקוח מעלה שאלות כבדות של ריבונות, אחריות, פיקוח, attribution, יצוא ביטחוני ומשפט בינלאומי.
אבל דווקא בגלל זה הוא מעניין: כלכלית הוא פותר בעיה אמיתית. הספק יכול:
- לשמור אצלו את ה-IP הנדיר,
- לעשות reuse ליכולות בלי למסור אותן,
- ולחבר בכל משימה את הסט המתאים של Research, מודיעין, תשתית, Access ומומחים.
המודל הזה אינו דמיוני לחלוטין גם מבחינת מבנה השוק. Google הבחינה בעבר בין Commercial Surveillance Vendors שמוכרים ללקוחות יכולת להפעלה, לבין hack-for-hire firms שמבצעים את התקיפות בעצמם כשירות. 9 ההשערה כאן היא שהגבול בין העולמות האלה עשוי להפוך אסטרטגי יותר ככל שכלכלת ה-Exploit משתנה.
וזה לא דיון רק על חברות מסחריות
אותה שאלה צריכה להעסיק צבאות, ארגוני מודיעין וכוחות סייבר מדינתיים.
אם בעבר יתרון היה יכול להימדד במידה רבה דרך מספר החוקרים, איכות ה-Research והיקף הארסנל, בעולם שבו חלק מהיכולות הטכניות נעשות זמינות וזולות יותר המדד הזה לבדו נעשה פחות מספק.
למדינה יש משהו שלרוב חברת Pentest אין: שילוב בין Cyber, מודיעין, HUMINT, SIGINT, גישה פיזית, תשתיות, סמכויות, זמן ויכולת לבנות מבצע סביב יעד. ככל שהשכבה הטכנית הבסיסית הופכת נגישה יותר, דווקא החיבור בין כל היכולות האלה עשוי להפוך למבדל האסטרטגי.
היתרון אינו בהכרח “יש לי את ה-RCE הכי טוב”. היתרון הוא היכולת לקבל יעד, להבין את האילוצים, לבחור את השילוב הנכון של יכולות ולהמשיך לייצר נתיב גם כשהנתיב הראשון נסגר.
Google כבר מתארת התאמה כזאת ברמת האיום: שיפור mitigations במובייל ובדפדפנים גורם לתוקפים להרחיב chains, לשנות טכניקות ולפנות למטרות אחרות. 1 זה אינו מוכיח כיצד צבא עתידי ייבנה, אבל הוא ממחיש עיקרון בסיסי של יריב: הוא אינו נאמן לכלי. הוא נאמן למטרה.
ומה עם Pentest?
כאן אני מעדיף להשאיר סימן שאלה.
Pentesters כבר משתמשים במודלים באופן שוטף. יש השקעה עצומה ב-agents, autonomous pentesting ו-cyber reasoning systems. חלק מהעבודה שהייתה ידנית נעשה מהיר יותר, וחלק אחר כנראה יעבור אוטומציה עמוקה.
אבל עדיין יש מרחק בין מערכת שיודעת לבצע רצף פעולות טכניות לבין משהו שאפשר לתת לו Scope מורכב ולומר: “תנסה באמת לפרוץ את הדבר הזה, תבין לבד מה חשוב, תשנה אסטרטגיה כשצריך ותחזור עם משמעות”.
לכן איני יודע אם המשרה שנקראת Pentester תיראה אותו דבר בעוד עשור. ייתכן שהיא תצטמצם, תתפצל או תשנה אופי לחלוטין. מה שאני כן חושב הוא שככל שה-Techniques עצמם נעשים נגישים יותר, הערך עובר מהיכולת לבצע Technique אל היכולת לבחור, לחבר ולהמציא דרך.
אבל שווה לשים לב למשהו שקל לפספס ברעש: נכון לעכשיו, השוק לא מתנהג כאילו התפקיד גוסס. נתוני CyberSeek שפורסמו באמצע 2025 הראו 514,359 משרות פתוחות בתחום הסייבר בארצות הברית, עלייה של 12% לעומת התקופה הקודמת, כאשר Penetration Tester הוא מבין התפקידים המפורסמים בתדירות הגבוהה ביותר. 11 זה לא אומר שהמספר יישאר. אבל זו נקודת נתונים שראויה למשקל.
וכאן נמצא ניואנס שלא מקבל מספיק תשומת לב: האיום העיקרי על תפקידים התקפיים בטווח הקרוב עשוי להיות לא ה-AI עצמו, אלא מקבלי ההחלטות שלא באמת מבינים איך הוא בנוי. מנהל שצופה בהדגמה של AI agent שמריץ סריקה ומסיק שהבעיה של Pentesting נפתרה, לא מבצע שיקול דעת טכני. הוא מקבל החלטת תקציב שמבוססת על אי-הבנה. רק 12% מאנשי אבטחת המידע מאמינים שהתפקיד שלהם יוחלף לחלוטין על ידי AI. וארגונים שאימצו אוטומציה מבוססת AI באבטחה דיווחו שהם מבלים יותר זמן על פרויקטי סייבר נוספים, לא פחות. 76% מהם, לפי EY. 12 הכלי משנה את העבודה. הוא לא מוחק אותה.
הסיכון אינו שה-AI יחליף את ה-Pentester. הסיכון הוא שמישהו עם סמכות תקציבית חושב שזה כבר קרה.
ה-Generalist וה-Specialist לא נלחמים על אותו מקום
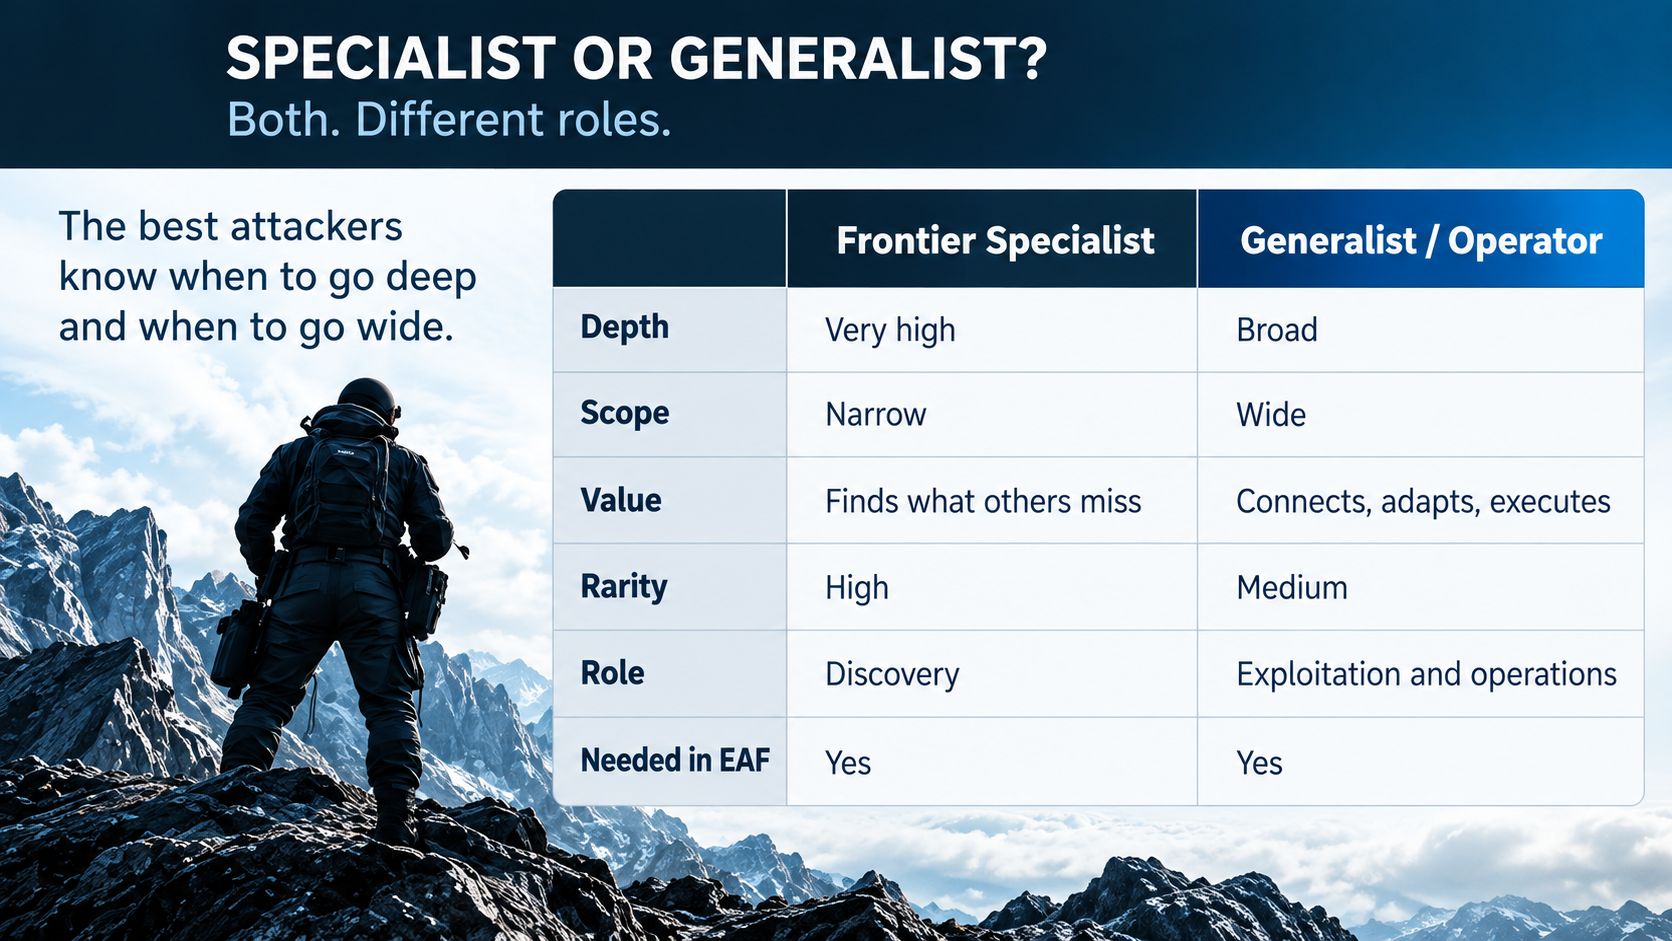
זה מוביל לשאלה מקצועית שמעניינת אותי במיוחד: איזה סוג של איש Offensive יהיה בעל הערך הגבוה ביותר?
אני לא חושב שהתשובה היא “רק Generalist”. וגם לא “רק Specialist”.
ייתכן שנראה שני קצוות שמתחזקים. בקצה אחד, Specialist עמוק שמסוגל לעשות Frontier Research במקום שבו האוטומציה נעצרת. בקצה השני, Generalist שמסוגל לקחת יעד, אילוצים ומגוון עצום של יכולות - Web, Cloud, Identity, Mobile, Infrastructure, Social, Research, מודיעין וכלים אוטומטיים - ולחבר אותם למסלול שמייצר אפקט.
האמצע, אם כן, עשוי להישחק בזמן ששני הקצוות מתחזקים.
מבדיקה ליריב: למה אני מוביל מעבר ל-EAF
השינוי הזה מתחבר גם למהלך אסטרטגי שאני מוביל בתקופה האחרונה: מעבר מתפיסה נקודתית של פעילות התקפית למודל Enterprise Adversary Force - EAF.
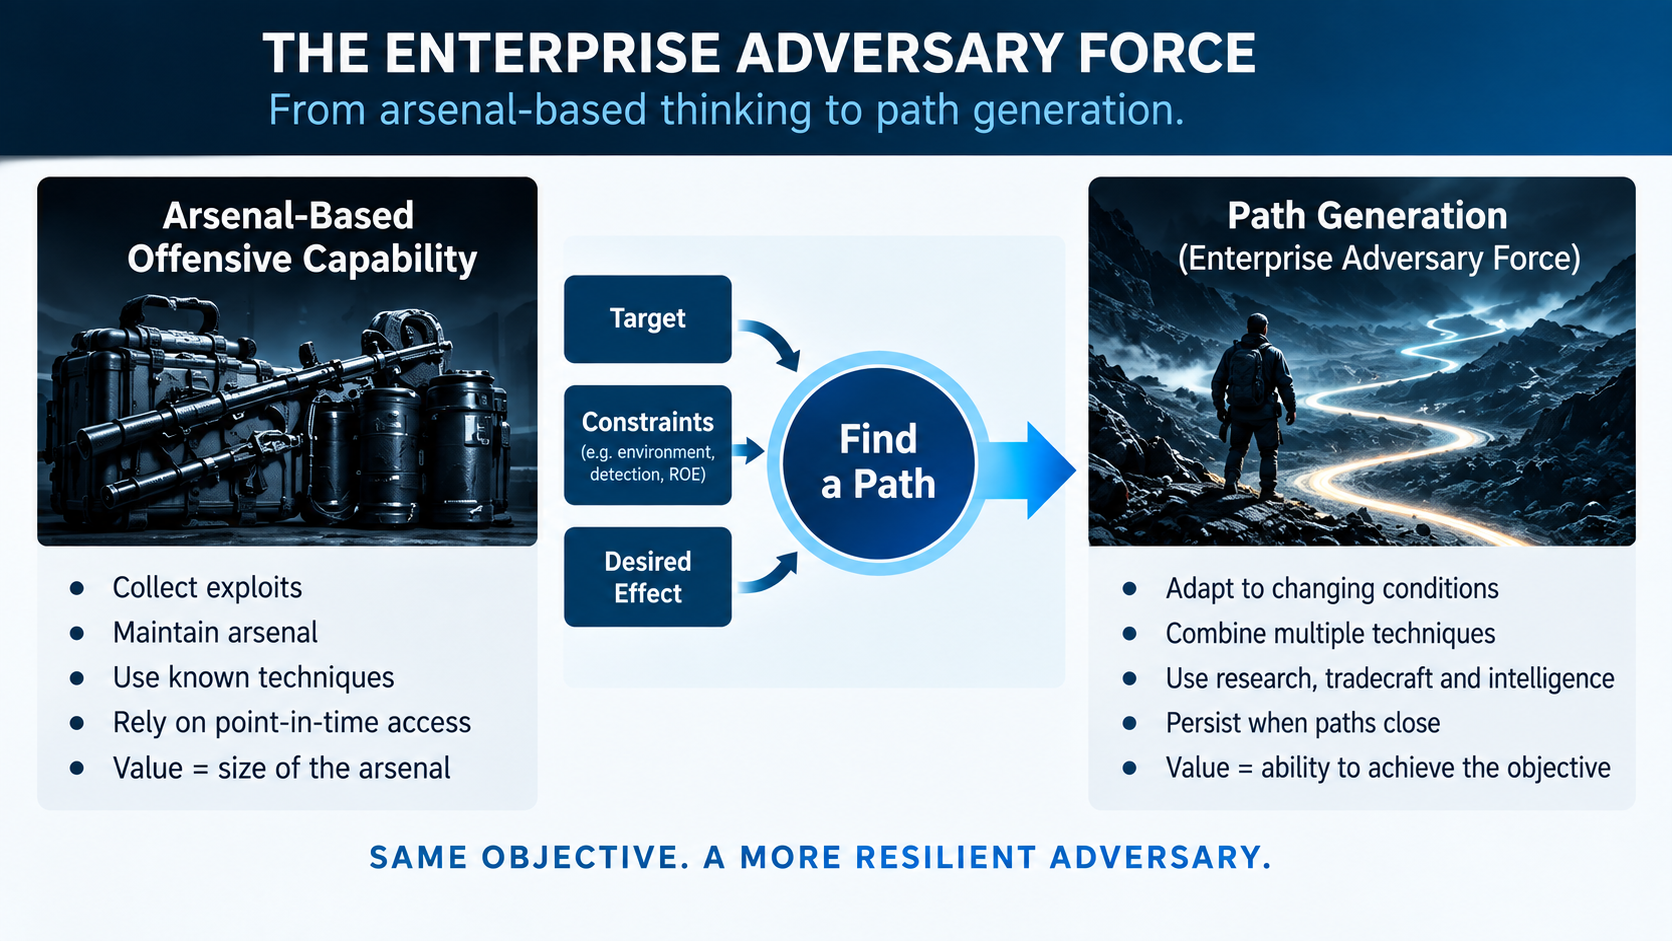
מבחינתי EAF אינו “Red Team חזק יותר” ואינו ניסיון להוסיף עוד כלי לארגז. השינוי הוא ביחידת החשיבה: מיכולת לבצע בדיקה ליכולת לקיים יריב.
בדיקה בדרך כלל מתחילה ב-Scope, בשיטה ובתוצר מוגדר. יריב מתחיל ממטרה. הוא אינו מחויב ל-Technique, לכלי או ל-Exploit מסוים:
- אם נתיב אחד נסגר, הוא מחפש אחר.
- אם היכולת הקיימת אינה מספיקה, הוא מפתח יכולת.
- אם המידע חסר, הוא אוסף אותו.
המבחן אינו האם בוצעה טכניקה מסוימת, אלא האם היריב הצליח לייצר את האפקט שלו תחת האילוצים שהמציאות הציבה.
בעולם שבו כלים וטכניקות משתנים מהר יותר, זו בעיניי יכולת ארגונית חשובה יותר משימור Toolset מסוים. לא לבנות כוח סביב מה שהוא יודע להריץ היום, אלא סביב היכולת שלו להמשיך להיות יריב גם מחר.
לכן אני מתקשה עם התחזית הפופולרית שלפיה העתיד הוא פשוט “AI נגד AI”.
היא מצמצמת תקיפה לבעיה טכנית. אבל תקיפה אמיתית אינה רק מציאת vulnerability והרצת payload. יש יעד, כוונה, מודיעין, סיכון, זמן, מגבלות, אנשים, החלטות ואפקט שרוצים להשיג. גם אם מערכות אוטונומיות יבצעו חלק הולך וגדל מהפעולות הטכניות, מישהו עדיין מגדיר מה חשוב, איזה מחיר מקובל, מתי משנים נתיב ומה בכלל נחשב הצלחה.
AI הוא שינוי עצום בארגז הכלים. הוא אינו כל הסיפור.
והוא בוודאי אינו הוכחה לכך שאנחנו מתקרבים לעולם ללא האקרים. יכול להיות שהוא דווקא מכריח אותנו לחזור להגדרה בסיסית יותר של האקר.
הגדרה
האקר אינו מי שיודע להשתמש ב-Exploit. האקר הוא מי שמסוגל לייצר Impact תחת אילוצים.
הכלכלה החדשה של התקיפה
אין לי דרך לדעת אם בעוד עשור חברות הנשק אכן יעברו ל-Adversary as a Service, אם Zero-Day יהפוך למוצר לא כלכלי בכל שוק, או אם Pentesting ייעלם. שום דבר מזה אינו מוכרע.
אבל יש מספיק סימנים כדי לשאול את השאלות עכשיו:
- העלות של חלק מה-Research משתנה.
- גילוי אוטומטי של חולשות חדשות כבר אינו תרחיש תיאורטי.
- Vendors מקבלים יכולת טובה יותר למצוא ולתקן.
- Exploit development מתחיל גם הוא להיכנס לטווח היכולות של מודלים, גם אם הוא עדיין רחוק מאוטונומיה מלאה.
ובמקביל, תוקפים ממשיכים להסתגל, לשנות משטחי תקיפה ולחבר יותר רכיבים כדי להגיע ליעד. 1236
אבל שווה גם להשאיר מקום לאפשרות שחלק מהשינוי הזה ייסוג. ה-Gartner Hype Cycle for Security Operations 2026 כבר ממקם AI SOC Agents ב-Peak of Inflated Expectations עם פריסה של 1-5% בלבד בשוק, בעוד Cybersecurity AI Assistants, שהיו בפסגה רק שנה קודם, כבר החלו לגלוש ל-Trough of Disillusionment. אותו דוח מזהיר מ-“AI washing” ארבע פעמים ומייעץ לקונים לדרוש benchmarks עצמאיים לפני חתימה על חוזים. 13
Hype Cycles לא מנבאים את העתיד. אבל הם מזכירים לנו שהשווקים מגזימים לפני שהם מתקנים. לחלוטין ייתכן שבעוד מספר שנים הרעש ישקע, היכולות שבאמת עובדות ייטמעו ב-workflows הסטנדרטיים, והתעשייה תגיע לשיווי משקל חדש שנראה יותר כמו אבולוציה מאשר מהפכה. אולי כמה הנחות שנחשבות כרגע לבלתי נמנעות יתבררו כמוקדמות מדי. ואולי יתגלו דברים שיהפכו את הקערה על פיה לגמרי. גם זה חלק מהכלכלה.
לכן השאלה שמעניינת אותי אינה האם הסייבר ההתקפי ימות.
השאלה היא מה יהיה הנכס ההתקפי כאשר הכלים עצמם הופכים זמינים יותר.
אולי בעוד עשור חברת הנשק החשובה ביותר לא תהיה זו שמחזיקה הכי הרבה Zero-Days. ואולי הכוח המדינתי החזק ביותר לא יהיה זה שמחזיק הכי הרבה Researchers.
היתרון עשוי להיות אצל מי שאפשר לתת לו יעד, אילוצים ואפקט רצוי - והוא עדיין ימצא דרך.
מה זה אומר לצד השני
המאמר הזה עסק בכלכלה ההתקפית. אבל אי אפשר לדבר על שינוי כלכלי בצד ההתקפי בלי לשאול מה קורה בצד השני. אם עלות התקיפה יורדת, משטח התקיפה מתרחב והיכולות הופכות נגישות יותר - הגנה שנבנתה לעולם אחר לא תחזיק.
המספרים כבר מספרים את הסיפור. ה-SOC הממוצע מייצר 4,330 התראות ביום. האנליסטים חוקרים רק 37% מהן - כלומר שתיים מתוך שלוש התראות נעלמות בלי שמישהו בכלל הסתכל עליהן. 46% מההתראות הן False Positives. ו-71% מאנליסטי ה-SOC מדווחים על שחיקה שנגרמת ישירות מעומס ההתראות. 15
ובצד השני של המשוואה: הנזק הממוצע לארגון שנפרץ ב-2024 הגיע ל-$4.88 מיליון, שיא כל הזמנים. ערכת Phishing ברשת האפלה עולה מ-25 דולר. תוכנית RaaS בסיסית - מתחת ל-100 דולר. הפער בין עלות התקיפה לנזק שהיא גורמת עובר כמה סדרי גודל. והמספר שצריך להדאיג הכי הרבה: 241 יום בממוצע מרגע הפריצה ועד לזיהוי וסגירה. 14
ויש בעיה מבנית עמוקה יותר: מחסור עולמי של 4.76 מיליון אנשי אבטחת מידע, עם ביקוש של 10.2 מיליון לעומת כוח אדם של 5.5 מיליון בלבד. 16 גם אם היו מספיק כלים - אין מספיק אנשים להפעיל אותם.
AI בהגנה: ההבטחה, המציאות, והמלכודת
AI כן עוזר בצד ההגנתי, ויש לזה מספרים: ארגונים שאימצו AI ואוטומציה בהגנה חוסכים בממוצע $1.88 מיליון לפריצה, מזהים ומגיבים כ-100 ימים מהר יותר, ומשלמים $3.84 מיליון לפריצה לעומת $5.72 מיליון בארגונים ללא AI. 14
אבל כמו שכתבתי למעלה, Gartner כבר ממקם AI SOC Agents ב-Peak of Inflated Expectations עם פריסה של 1-5% בלבד, ו-Cybersecurity AI Assistants כבר נפלו ל-Trough of Disillusionment. 13 וזה לא רק עניין של Hype.
למעלה כתבתי שאני מתקשה עם התחזית ש”AI נגד AI” הוא העתיד, כי היא מצמצמת תקיפה לבעיה טכנית. אותה טענה נכונה גם מהצד ההגנתי, אבל מסיבה נוספת: “AI נגד AI” אינו משחק סימטרי.
ההתקפה גדלה מהר יותר מההגנה. נפח מתקפות הפישינג עלה ב-1,000% בין 2022 ל-2024, כש-82.6% מהמיילים כבר משתמשים במודלי שפה ומשיגים שיעור לחיצה של 54%, לעומת 12% בפישינג מסורתי. אבל זה לא רק מיילים. מתקפות Voice Phishing מבוססות AI זינקו ב-442% ב-2024. 85% מהארגונים דיווחו על אירועי Deepfake בשנה האחרונה - מהתחזות קולית ל-CEO ועד מניפולציה של וידאו בשיחות בזמן אמת. ותוקפים כבר מייצרים Malware מותאם שנבנה ספציפית כדי לעקוף מודלים הגנתיים. AI מוריד את רף הכניסה למתקפה ומעלה את רף הזיהוי, ושני הדברים האלה קורים במקביל. 19
ומעבר לנפח, יש בעיות מבניות ש-AI בהגנה לא פותר.
קודם כל, Adversarial ML: מודלים הגנתיים ניתנים לעקיפה. תוקף שמבין איך המודל עובד יכול לבצע שינויים כמעט בלתי נראים בקלט שגורמים למודל לפספס. ההגנה שבנית היום היא משטח התקיפה של מחר.
ויש בעיה שאני נתקל בה שוב ושוב בשטח: לזהות זה עדיין לא להגיב. AI יכול לזהות. מישהו עדיין צריך להחליט מה לעשות עם מה שזוהה. וכשיש אלפי התראות ביום שרובן False Positives, יותר Detection לא בהכרח שווה יותר Security.
ומתחת לכל זה יש אסימטריה שאף טכנולוגיה לא משנה: התוקף צריך להצליח פעם אחת. המגן צריך להצליח תמיד. AI מאיץ את שני הצדדים, אבל הצד שצריך להיות מושלם עדיין צריך להיות מושלם.
תובנה
להוסיף AI בצד ההגנה לא פותר את הבעיה. זה מאיץ את המרוץ. ואם אתה רץ לכיוון הלא נכון, לרוץ מהר יותר לא עוזר.
תעדוף כיכולת הגנתית מרכזית
אם אי אפשר להגן על הכל באותו עומק, צריך לבחור מה להגן עליו. וזה לא אומר לוותר - זה אומר להפסיק לפזר אנרגיה על דברים שלא באמת חשובים.
Gartner חוזה שארגונים שמאמצים Continuous Threat Exposure Management (CTEM) - מסגרת שמתעדפת חשיפות לפי השפעה עסקית ולא לפי כיסוי טכני - ישיגו הפחתה של שני שלישים בפריצות. 17 NIST הוסיפה ב-Cybersecurity Framework 2.0 את “Govern” כפונקציה יסודית חדשה, שמעגנת את ניהול הסיכונים בהקשר הארגוני ומחייבת תעדוף לפני כיסוי. 18
הרעיון לא חדש, אבל הביצוע שלו עדיין נכשל ברוב הארגונים: לזהות את ה-Crown Jewels - הנכסים שבאמת קריטיים לארגון - לרכז שם את עיקר הלחץ ההגנתי, ולקבל שלא כל דבר מוגן באותה רמה. Red Teams כבר היום בונים תרגילים סביב Crown Jewels ומנתחים Attack Paths ספציפיים אל הנכסים האלה, במקום לבדוק כיסוי כללי.
זה דורש שינוי בשאלה שה-CISO שואל את עצמו. לא “כמה כיסוי יש לנו?” אלא “האם הנכסים שבאמת חשובים מוגנים מספיק?”. זה מזכיר את מה שתיארתי בצד ההתקפי - המעבר מביצוע פעולה לייצור אפקט. אותו עיקרון, צד אחר של המתרס.
בסוף, הארגונים שיעברו את התקופה הזו הם לא אלה שקנו הכי הרבה כלים או הטמיעו הכי הרבה AI. הם אלה שישבו, עשו עבודה לא סקסית של מיפוי נכסים ותעדוף, והבינו מה באמת שווה להגן עליו - ועל מה אפשר לקחת סיכון.
השורה התחתונה
כלים משתנים. Exploits מתים. נתיבים נסגרים. ה-Adversary נשאר.